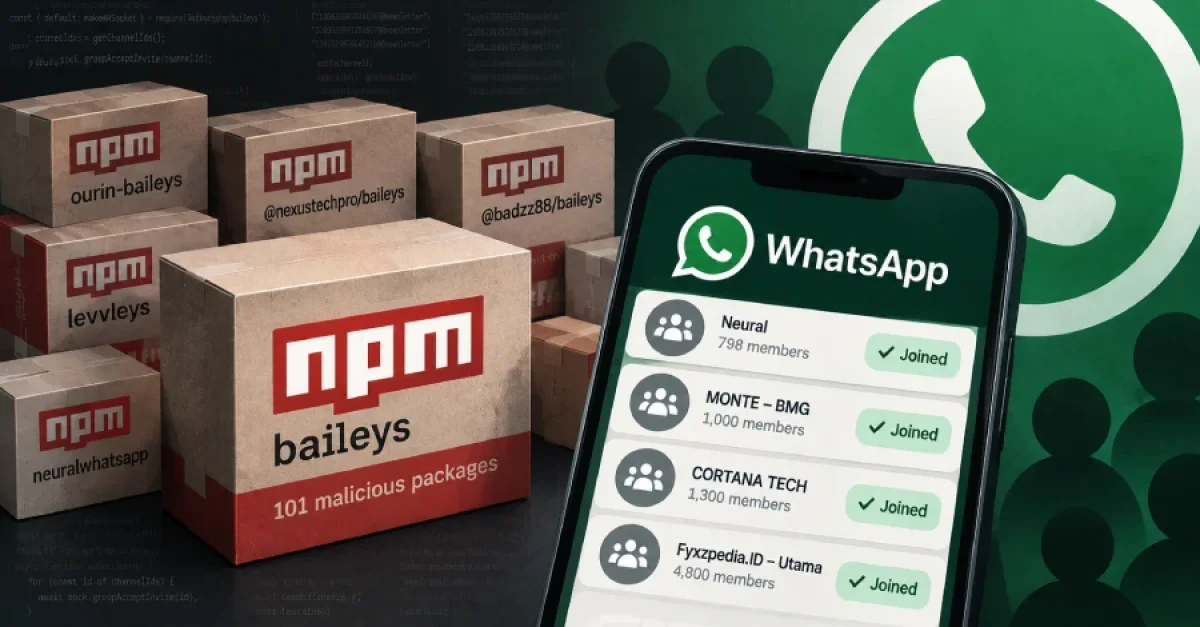
Ekosistem npm menjadi fondasi penting bagi banyak proyek web, bot komunitas, tool developer, hingga layanan game modern. Namun, kemudahan memasang package dengan satu perintah juga membuka ruang bagi serangan supply chain. Peneliti keamanan siber menemukan 101 paket npm berbahaya yang dipakai dalam kampanye bernama PhantomSub, dengan tujuan menjebak developer agar akun WhatsApp mereka masuk ke grup tanpa persetujuan.
Ancaman ini patut diperhatikan gamer Indonesia yang mengembangkan bot Discord, website turnamen, tools statistik, server komunitas, atau proyek game pribadi. Serangan tidak selalu mencuri password secara langsung. Dalam kasus PhantomSub, pelaku memanfaatkan akses dan koneksi WhatsApp korban untuk menambahkan akun mereka ke grup. Dampaknya dapat berupa spam, paparan tautan berbahaya, gangguan komunikasi komunitas, hingga turunnya kepercayaan terhadap akun admin.
1 Mengenal PhantomSub dan Temuan 101 Paket npm
PhantomSub adalah nama kampanye yang dikaitkan dengan kumpulan 101 package npm berbahaya. npm sendiri merupakan registry package untuk ekosistem JavaScript dan Node.js. Developer biasa menggunakannya untuk memperoleh fungsi siap pakai, misalnya pengolahan data, koneksi API, otomasi, framework, hingga integrasi layanan pesan.
Masalah muncul ketika sebuah package tampak berguna, tetapi membawa perilaku tersembunyi. Package berbahaya dapat menyisipkan kode yang aktif saat instalasi, saat aplikasi dijalankan, atau ketika fungsi tertentu dipanggil. Pada kampanye ini, targetnya adalah akun WhatsApp developer. Korban dapat terjebak karena package terlihat seperti dependensi biasa, tool praktis, atau library yang namanya menyerupai package sah.
- 1 Skala serangan: Peneliti mengidentifikasi total 101 paket npm dalam klaster berbahaya ini, sehingga risikonya tidak terbatas pada satu nama package saja.
- 2 Target utama: Developer menjadi sasaran karena mereka sering memasang dependency dari registry publik untuk mempercepat proses pembuatan proyek.
- 3 Tujuan kampanye: Akun WhatsApp korban dimasukkan ke grup tanpa persetujuan, sebuah bentuk penyalahgunaan akses yang dapat mendukung operasi spam atau manipulasi komunitas.
Bagi pengguna awam, masuk ke grup WhatsApp secara tiba-tiba mungkin tampak seperti gangguan kecil. Akan tetapi, bagi pengelola komunitas game, akun WhatsApp sering terhubung dengan komunikasi tim, jadwal scrim, koordinasi turnamen, transaksi internal, atau kontak pemain. Karena itu, aktivitas tidak sah semacam ini perlu dianggap sebagai insiden keamanan, bukan sekadar spam biasa.
2 Cara Baileys Disalahgunakan untuk Mengakses WhatsApp
Paket-paket berbahaya tersebut menyalahgunakan Baileys, proyek open-source WhatsApp. Proyek seperti ini pada dasarnya dapat dipakai untuk kebutuhan sah, misalnya membangun otomasi pesan atau integrasi layanan berbasis WhatsApp. Namun, seperti banyak tool pengembangan lain, kemampuan yang legal dapat berubah menjadi berbahaya ketika dipasang bersama kode jahat atau digunakan tanpa persetujuan pemilik akun.
Konteks pentingnya ada pada sesi autentikasi WhatsApp. Ketika sebuah tool meminta pengguna menghubungkan akun, developer harus memahami data apa yang dibuat, disimpan, dan digunakan oleh aplikasi tersebut. Jika package yang dipasang menyisipkan perilaku tersembunyi, sesi yang seharusnya dipakai untuk fungsi tertentu dapat disalahgunakan untuk tindakan lain, termasuk menambahkan akun korban ke grup.
Perlu Diketahui
Open-source bukan berarti otomatis berbahaya. Risiko muncul saat kode, package turunan, atau dependency yang tidak diverifikasi menjalankan tindakan di luar fungsi yang dijelaskan kepada pengguna.
Ini adalah gambaran klasik serangan supply chain: pelaku tidak perlu menyerang aplikasi utama secara langsung. Mereka cukup masuk melalui komponen pihak ketiga yang dipercaya developer. Karena dependency dapat berada jauh di dalam pohon proyek, satu instalasi yang kurang teliti berpotensi memengaruhi mesin kerja, akun komunikasi, dan seluruh lingkungan pengembangan.
- Periksa kebutuhan akses: Tool WhatsApp yang meminta koneksi akun harus memiliki tujuan jelas. Hindari menghubungkan akun pribadi untuk mencoba package yang reputasinya belum terverifikasi.
- Pisahkan akun pengujian: Gunakan akun khusus testing untuk eksperimen bot atau otomasi. Jangan jadikan akun admin komunitas, akun bisnis, atau akun pribadi sebagai lingkungan uji coba.
- Batasi sesi aktif: Tinjau perangkat atau sesi yang tertaut ke WhatsApp secara berkala, terutama setelah mencoba tool baru berbasis Node.js.
3 Dampak untuk Developer, Admin Guild, dan Komunitas Game
Developer game skala kecil sering menangani banyak peran sekaligus: membuat website, mengelola bot, membalas pesan pemain, serta memantau komunitas. Kondisi ini membuat keputusan memasang package cepat terasa wajar. Sayangnya, pelaku dapat memanfaatkan kebiasaan tersebut melalui nama package yang meyakinkan, dokumentasi singkat, atau janji fungsi yang terlihat relevan.
Jika akun WhatsApp seorang admin masuk ke grup asing tanpa izin, risikonya melampaui notifikasi mengganggu. Grup tersebut dapat dipenuhi pesan promosi, penipuan, atau tautan berisiko. Pelaku juga dapat memakai kehadiran akun korban untuk menciptakan kesan seolah akun tersebut mendukung grup tertentu. Dalam komunitas game, reputasi admin sangat penting karena anggota sering mengandalkan mereka untuk informasi event, aturan, dan keamanan transaksi.
Risiko lain adalah gangguan operasional. Admin yang panik dapat menghapus sesi, kehilangan akses sementara, atau membuang waktu menelusuri source code di tengah jadwal turnamen. Karena itu, keamanan dependency bukan hanya masalah teknis developer, melainkan bagian dari perlindungan komunitas secara keseluruhan.
Pro Tip!
Sebelum memasang package untuk bot komunitas game, uji di folder proyek dan akun terpisah. Jangan langsung menjalankan tool baru di server produksi atau akun WhatsApp yang dipakai mengelola pemain.
4 Langkah Praktis Mengurangi Risiko Package Berbahaya
Tidak ada satu langkah yang menjamin keamanan absolut, tetapi kebiasaan verifikasi dapat mengurangi peluang menjadi korban. Prioritasnya adalah memasang dependency secara sadar. Developer perlu mengetahui alasan package dipakai, siapa yang memeliharanya, serta perilaku apa yang mungkin dijalankan saat package diinstal atau dieksekusi.
Untuk proyek game dan komunitas, pendekatan paling aman adalah meminimalkan dependency. Jangan memasang package hanya untuk fungsi kecil yang dapat ditangani dengan kode sederhana atau fitur bawaan platform. Semakin banyak dependency, semakin besar pula area yang perlu diawasi.
- 1 Audit sebelum instalasi: Cek nama package secara teliti, deskripsi, riwayat pembaruan, jumlah pengguna, dokumentasi, serta apakah fungsinya benar-benar dibutuhkan proyek.
- 2 Perhatikan skrip instalasi: Package dapat menjalankan skrip otomatis. Waspadai dependency yang meminta akses tidak relevan, mengunduh komponen tambahan tanpa penjelasan, atau melakukan aktivitas jaringan mencurigakan.
- 3 Gunakan lockfile: Simpan dan tinjau lockfile proyek agar versi dependency lebih konsisten. Langkah ini membantu mencegah perubahan versi tak terduga saat instalasi ulang.
- 4 Pantau akun WhatsApp: Jika muncul grup yang tidak dikenal, keluar dari grup tersebut, tinjau sesi tertaut, dan hentikan penggunaan tool atau package yang dicurigai sampai pemeriksaan selesai.
- 5 Amankan proses pengembangan: Pisahkan environment eksperimen dari mesin kerja utama, rahasiakan kredensial, dan hindari menyimpan data sesi sensitif di repository publik.
5 Keamanan Supply Chain Harus Menjadi Kebiasaan
Temuan 101 paket npm dalam kampanye PhantomSub menunjukkan bahwa ancaman digital dapat datang dari tool yang terlihat biasa. Penyalahgunaan proyek Baileys untuk memasukkan akun WhatsApp korban ke grup tanpa izin menjadi pengingat bahwa akses akun, sesi autentikasi, dan dependency harus diperlakukan sebagai aset penting.
Bagi developer dan pengelola komunitas game Indonesia, langkah terbaik adalah membangun kebiasaan sederhana: gunakan package seperlunya, verifikasi sebelum memasang, pisahkan akun testing, dan segera periksa aktivitas aneh pada WhatsApp. Kecepatan membuat bot atau fitur baru memang penting, tetapi kepercayaan anggota komunitas serta keamanan akun jauh lebih bernilai dalam jangka panjang.